文件上传下载漏洞
文件上传下载漏洞
任意文件下载
对于一些有文件下载功能的网页,在网页中有一些指定文件可以下载,若没有过滤一些符号并且知道文件路径,就可以恶意下载或查看其他任意文件
利用方式
判断漏洞的几个关键的形式
1 | 一般链接形式 |
利用思路
可用
1 | ../../../ 回到上一级或根目录 |
一般下载哪些文件(敏感文件)
1.下载常规配置文件,如mysql等配置文件
2.下载.log文件,从中寻找一些后台地址
常规利用文件
1 | /etc/passwd //存用户名 |
漏洞修复
1.过滤 “.” ,使用户不能回到上一级
2.使用正则严格判断输入格式
3.php.ini 配置open_basedir 限定文件访问范围
任意文件上传
在一些文件上传接口处,若没有对恶意文件进行过滤,或者可进行绕过,就可上传恶意文件,然后通过该文件的访问(发送网络请求)来控制整个后台。文件上传是获取webshell最快的方式
一般过程
1.找到上传点
2.找到过滤的代码
3.绕过并且上传恶意文件
4.通过对该文件进行网络请求从而控制整个后台
文件上传的绕过
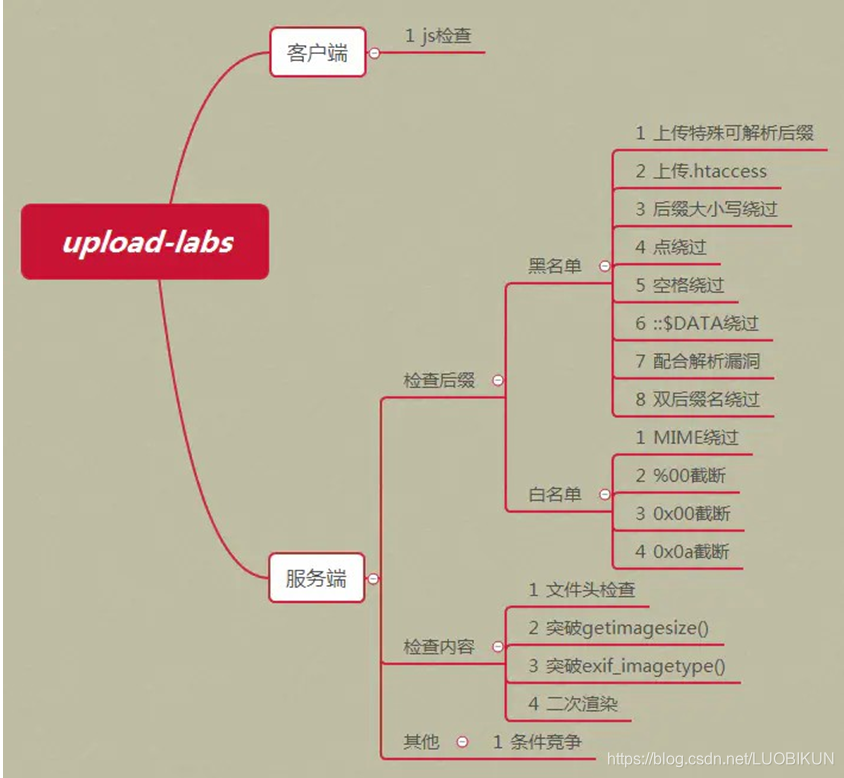
前端代码绕过
1.直接修改前端js代码
打开网页源代码,找到执行过滤的js代码。将其修改或删掉
2.利用bp进行抓包
首先修改需要上传文件的后缀使其不被过滤,利用bp抓包,修改请求包,进行绕过
原理:当发送请求包时前,前端代码已经执行绕过了,修改请求包后不会再一次过滤,从而进行的绕过
服务端绕过
一般有三种过滤方式
1.检查后缀
黑名单:只有该类型不被通过
白名单:只有该类型可以通过
2.检查内容
(1) 文件头检查
(2)突破getimagesize()
3.其他
MIME类型过滤
常见的MIME类型
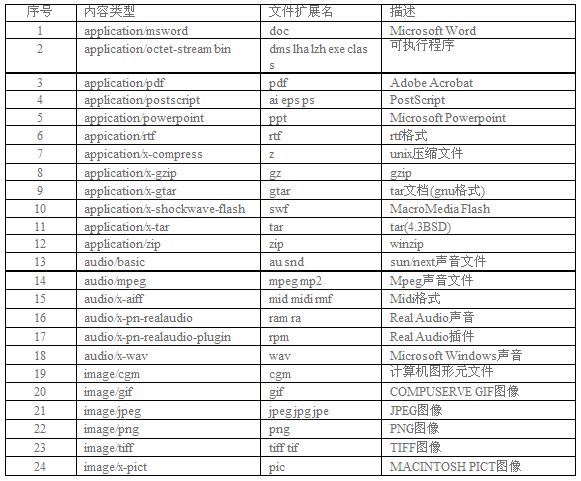
绕过方式
需要使用bp进行抓包进行修改
在请求头Content-Type中
若上传文件需要为图片,而想要上次.php文件
1 | 将Content-Type:application/octet-stream --> Content-Type:image/jpeg |
getimagesize()函数绕过
getimagesize()是php的一个函数,用于获取图像大小及相关信息,成功返回数组,失败返回false并报错
可用用该函数检查上传文件是否为图片,不仅检查后缀名,还有MIME类型还有文件数据
不同文件类型,有不同的文件头,以此判断
抓包修改请求包绕过
抓包后,修改后缀名与MIME类型,然后再文件数据开头加上不被过滤文件的文件头绕过
1 | 如图片类型可加入:GIF89a 进行绕过 |
将两个文件融合成一个文件
1.cmd方法
1 | copy /b text.png + 1.php muma.png |
将text.png与1.php文件融合为 muma.png 文件
2.利用其他工具