文件包含漏洞
文件包含漏洞
文件包含,简单来说就是为了更好的使用代码,使重复的代码更加简洁,可以直接包含文件里的代码
文件包含漏洞形成的原因
为了灵活的包含文件,将文件路径设置为变量,在没有过滤或可以绕过的情况下,用户可以输入其他文件路径从而产生漏洞,多为配合其他漏洞,如文件上传漏洞
一般在后端代码有这些关键字
1 | include |
文件包含漏洞的利用(需要文件路径和名称)
一般绕过方式
1.%00截断
%00在后端中出现时会省略后面语句
1 | 如 include($file.'php') |
2.点加斜杠绕过
可利用../../返回上级目录
1 | 如 ?file=../../../phpinfo.php |
注:多个../../../../../../可返回最初目录
3.双写绕过
若将../ 过滤为空 可用双写绕过
1 | 如 ?file=..././..././..././phpinfo.Php 返回前三级目录 |
4.包含日志文件获取shell
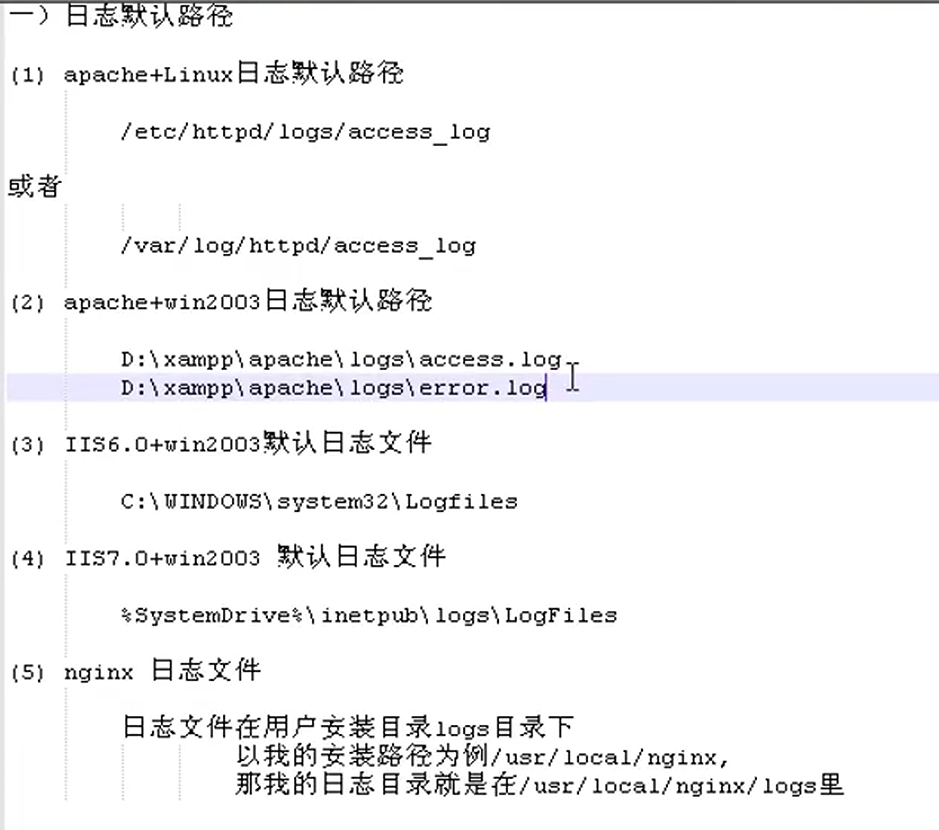
使用伪协议
1.php://filter
php://filter是一种原封装器有几个参数
resource=<要过滤的数据流> 这个参数必须,指定要过滤的数据流
read=<读链的筛选列表> 参数可选,可多个以管道符(|)分割
write=<写链的筛选列表> 参数可选,可多个以管道符(|)分割
1 | eg : php://filter/resource="http://www.example.com" |
2.php_input命令(伪协议)
php://input伪协议能在post参数里写入php代码并且执行
1 | url里写入 ?file=php://input |
3.php压缩协议
可用解析zip包
1 | ?file=zip://压缩包路径#23需要解析的文件 |
4.php_date协议
这个协议与input协议差不多
1 | ?file=data://text/plain,<?php phpinfo()?> |
利用操作系统漏洞进行绕过
windows的url上限为256个并且在解析时会过滤掉最后面的点(.)或点杠(./)
1 | ?file=../../../phpinfo.php............................................................................................................................................................................................................................ |
文件包含漏洞的防御
1.使用open__basedir限制访问区域
2.过滤点(.) ,斜杠(/) , 反斜杠(\)
3.禁止远程包含文件
4.尽量不使用动态包含
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 luoluo's Blog!
评论